लोन ऐप फोटो ब्लैकमेल में पहले क्या करें?
“दस मिनट में पैसे भेजो, नहीं तो फोटो पूरे परिवार को भेज देंगे।” ऐसी धमकी देखकर डर लगना स्वाभाविक है। लेकिन अकेले बैठकर पैसे जुटाने की कोशिश से पहले किसी भरोसेमंद व्यक्ति को साथ लें। आपका लक्ष्य है: सबूत बचाना, आगे का डेटा एक्सेस रोकना, जरूरत के लोगों को सच बताना और धमकी देने वाले नंबर तथा प्लेटफॉर्म की रिपोर्ट करना।
चाहे फोटो नकली हो, मॉर्फ की गई हो या असली निजी फोटो का दुरुपयोग हो रहा हो—बिना सहमति उसका प्रसार आपकी गलती नहीं है। लोन बकाया होने से किसी को फोटो फैलाने, परिवार को अपमानित करने या धमकाकर अतिरिक्त पैसे लेने का अधिकार नहीं मिलता। दूसरी तरफ, ब्लैकमेल की शिकायत करने से कोई वास्तविक वैध लोन अपने-आप खत्म भी नहीं होता। दोनों मुद्दों को अलग संभालें।
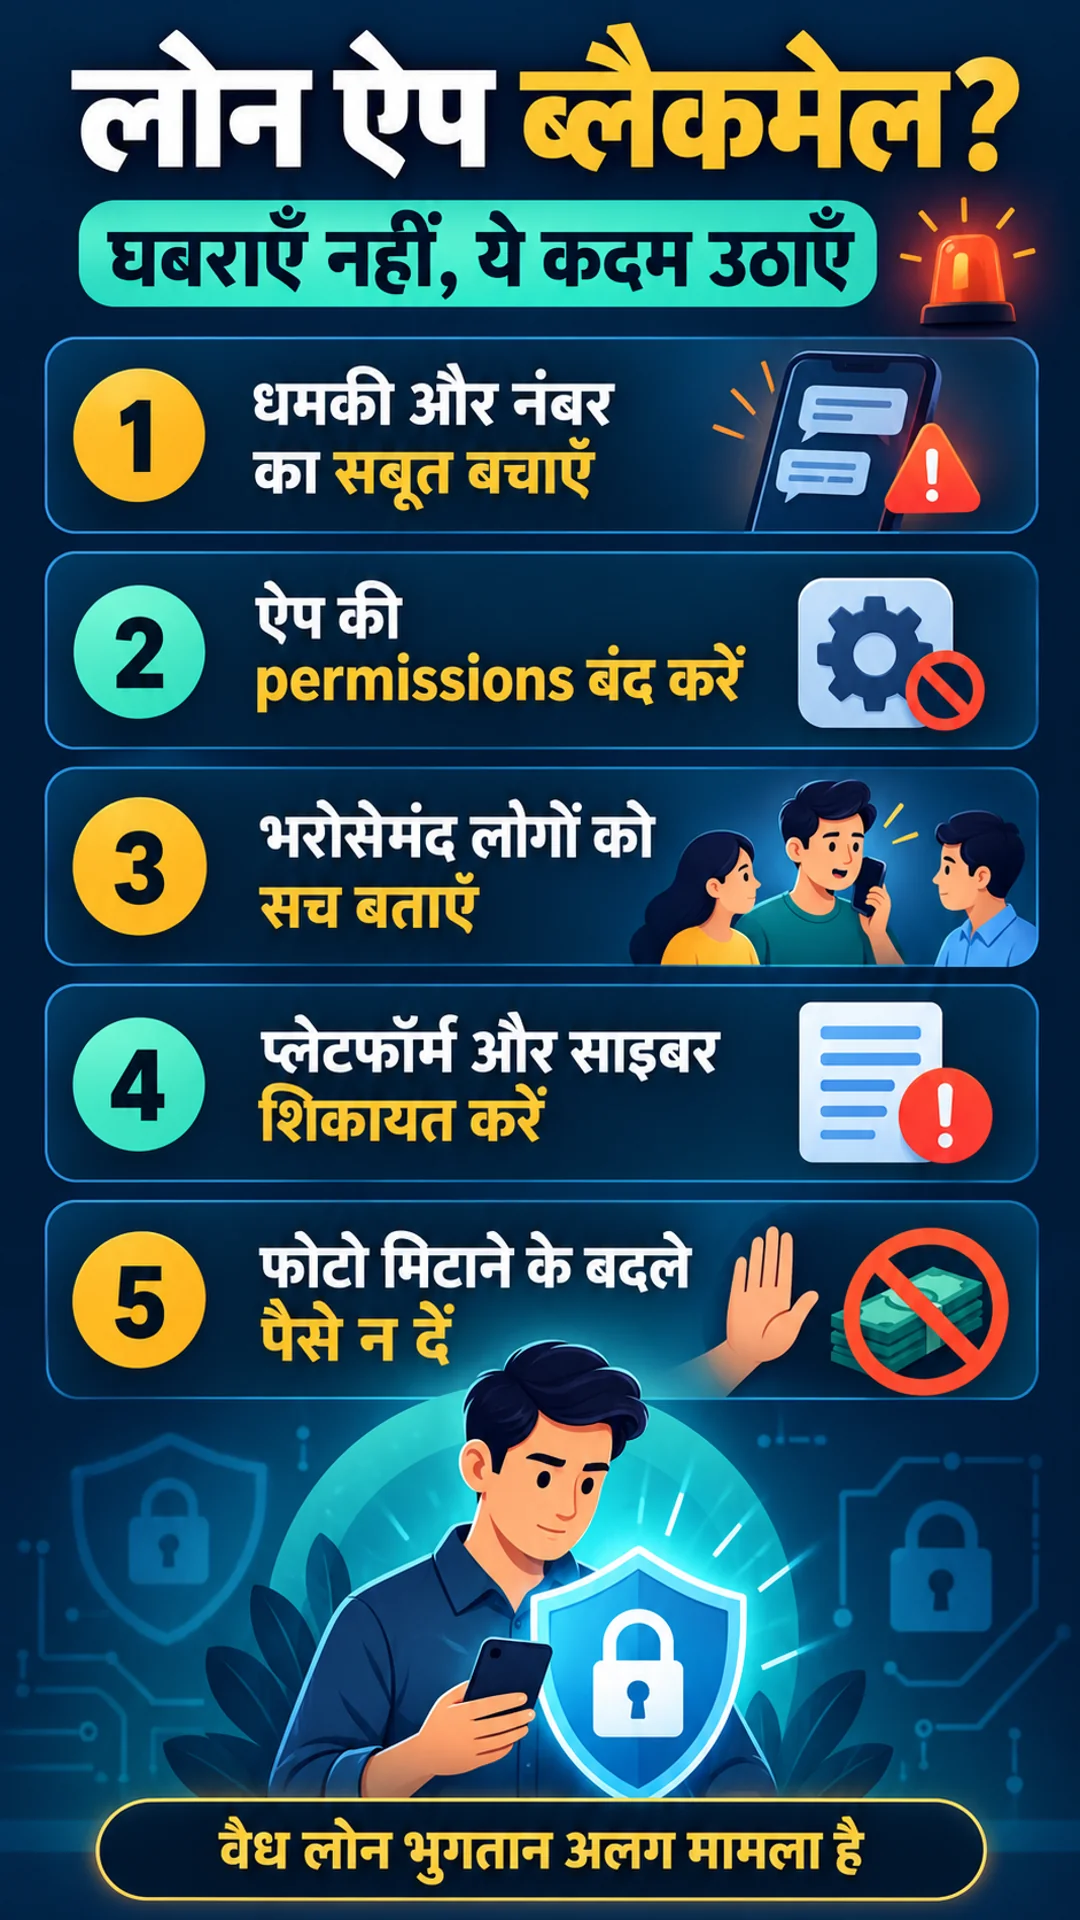
पहले 10–15 मिनट की चेकलिस्ट
- धमकी, नंबर/प्रोफाइल, समय और भुगतान की माँग का रिकॉर्ड सुरक्षित करें।
- किसी भरोसेमंद व्यक्ति को बताएँ; तत्काल शारीरिक खतरे में 112 से मदद लें।
- लोन ऐप की अनावश्यक permissions तुरंत बंद करें; loan records बचाकर संदिग्ध ऐप हटाएँ।
- जिन लोगों तक धमकी पहुँची है या पहुँच सकती है, उन्हें जरूरत के अनुसार छोटा सच्चा संदेश दें।
- रिकॉर्ड बचाने के बाद नंबर/अकाउंट report और block करें; साइबर शिकायत तथा प्लेटफॉर्म शिकायत करें।
सबूत कैसे बचाएँ, ताकि ऐप हटाने पर जरूरी रिकॉर्ड न खोएँ?
धमकी वाले संदेश के साथ भेजने वाले का नंबर या username और तारीख/समय दिखना चाहिए। UPI ID, बैंक खाता, payment link, रकम की माँग, app name, developer और उपलब्ध download source नोट करें। खाते में कितनी रकम वास्तव में आई थी, कितना चुका चुके हैं और किस नंबर से धमकी आई—एक पेज पर अलग-अलग लिखें।
Loan agreement, sanction letter, Key Facts Statement, repayment schedule और भुगतान की रसीदें उपलब्ध हों तो सुरक्षित करें। इससे आगे यह जाँचना आसान होगा कि वास्तविक lender कौन है और धमकी देने वाला उससे जुड़ा है या उसका नाम इस्तेमाल कर रहा है। निजी फोटो को सबूत के नाम पर रिश्तेदारों या सार्वजनिक ग्रुप में न फैलाएँ; शिकायत के सत्यापित सुरक्षित चैनल का इस्तेमाल करें।
पहले से भेजी गई तस्वीर किसी परिचित को मिली हो तो उनसे नंबर, समय और संदेश की जानकारी रखने को कहें, उसे आगे न भेजने को कहें। नाबालिग से संबंधित यौन सामग्री को डाउनलोड या आगे प्रसारित न करें; URL, अकाउंट और समय की जानकारी लेकर तुरंत पुलिस/प्लेटफॉर्म को रिपोर्ट करें। धमकी दर्ज करने के लिए बार-बार संदिग्ध लिंक खोलना जरूरी नहीं।
Permissions बंद करें, संदिग्ध ऐप हटाएँ और खाते सुरक्षित करें
Android में आम तौर पर Settings → Apps → संबंधित ऐप → Permissions में Contacts, Photos/Files, Camera, Microphone, Phone और Location जैसे अनावश्यक access बंद किए जा सकते हैं। iPhone में Settings तथा Privacy & Security के संबंधित permission controls देखें। फोन और OS के अनुसार नाम बदलेंगे। बैंकिंग के नाम पर आए अनजान APK, remote-control app या “फोटो हटाने वाला ऐप” इंस्टॉल न करें।
यदि ऐप को Accessibility, Device Admin, Notification access या screen-sharing जैसी अतिरिक्त अनुमति दी थी तो उसे भी जाँचें। बदलाव समझ न आएँ तो भरोसेमंद तकनीकी सहायता लें। किसी अनजान एजेंट को फोन का remote access न दें। फोन को तुरंत factory reset करने से पहले सबूत और loan records बचाएँ; केवल घबराहट में सब मिटाना समस्या बढ़ा सकता है।
जरूरी रिकॉर्ड बचाने के बाद संदिग्ध ऐप uninstall करें। इससे आपके फोन पर उसका आगे का access बंद करने में मदद मिलेगी, लेकिन पहले से कॉपी की हुई contacts या photos उसके सर्वर से नहीं मिटतीं। नई permissions बंद करना और पुराने डेटा की deletion माँगना अलग काम हैं। ईमेल/सोशल अकाउंट में संदिग्ध login दिखे तो भरोसेमंद device से password बदलें, अनजान sessions हटाएँ और दो-स्तरीय सुरक्षा चालू करें।
WhatsApp और अन्य messaging accounts के linked devices देखें। जहाँ उपलब्ध हो, profile photo और group-add privacy सीमित करें। ब्लैकमेलर को नई selfie, पहचान का अतिरिक्त दस्तावेज, OTP या screen recording न दें। नंबर बदलना अंतिम या अलग विकल्प हो सकता है; उससे चोरी हुआ डेटा नहीं मिटता और शिकायत के रिकॉर्ड/कॉन्टैक्ट की निरंतरता प्रभावित हो सकती है।
कॉन्टैक्ट्स को क्या संदेश भेजें? हर किसी को बताना जरूरी नहीं
पहले दो–तीन भरोसेमंद लोगों और उन व्यक्तियों को बताएँ जिन्हें संदेश मिला है या जिन्हें धमकी में नाम लिया गया है। जरूरत हो तो व्यापक संदेश दें। सबको निजी जानकारी बताना अनिवार्य नहीं। ऐसा संदेश सामाजिक दबाव कम कर सकता है, लेकिन धमकियाँ या प्रसार शून्य होने की गारंटी नहीं देता। “फोन हैक हो गया” तभी लिखें जब वह सच और प्रमाणित हो।
अगर नकली/मॉर्फ फोटो का डर है
मेरे नाम/फोटो का दुरुपयोग करके कुछ अज्ञात लोग पैसे माँग रहे हैं और नकली या मॉर्फ तस्वीरें भेजने की धमकी दे रहे हैं। ऐसा कोई संदेश आए तो पैसे न भेजें, लिंक न खोलें और फोटो आगे न फैलाएँ। भेजने वाले नंबर और समय की जानकारी निजी तौर पर मुझे दें; फिर उसे report/block करें। मैं मामले की शिकायत कर रहा/रही हूँ।
अगर तस्वीर असली हो या आपको अभी पता न हो
कुछ लोग मेरी निजी जानकारी/तस्वीरों का बिना सहमति दुरुपयोग करके मुझे धमका रहे हैं। मेरे नाम पर पैसे माँगने वाला संदेश आए तो भुगतान न करें और सामग्री आगे न भेजें। कृपया भेजने वाले नंबर, समय और संदेश की जानकारी निजी तौर पर बताएँ। मैं शिकायत और रिपोर्ट की प्रक्रिया कर रहा/रही हूँ।
आखिरी पंक्ति अपनी वास्तविक स्थिति के अनुसार बदलें: शिकायत अभी नहीं की है तो “मैं शिकायत कर रहा/रही हूँ” के बजाय “मैं मदद ले रहा/रही हूँ” लिखें। कोई तैयार संदेश सरकारी नोटिस या पुलिस की कार्रवाई का प्रमाण नहीं है। घबराकर किसी रिश्तेदार को ब्लैकमेलर से पैसे देकर “समझौता” करने न भेजें।
फोटो फैल चुकी हो तो प्लेटफॉर्म से हटाने की शिकायत कैसे करें?
जिस service पर सामग्री है, वहाँ उपलब्ध harassment, impersonation या non-consensual intimate image report विकल्प इस्तेमाल करें। सार्वजनिक post/profile का URL, message reference, sender और समय दें। संबंधित service के आधिकारिक Grievance Officer/complaint form पर भी बताएँ कि सामग्री आपकी है या आपका रूप बनाकर तैयार की गई है और आपकी सहमति नहीं है।
MeitY के अद्यतन IT Rules के Rule 3(2)(b) में निर्दिष्ट निजी/यौन सामग्री और electronic impersonation, जिसमें artificially morphed images शामिल हैं, पर शिकायत मिलने के दो घंटे के भीतर intermediary को removal/access-disablement के लिए reasonable and practicable measures लेने का प्रावधान है। यह हर फोन से सारी copies मिटने या हर शिकायत में तत्काल सफलता की गारंटी नहीं है। शिकायत में सही content/location और पहचान संबंधी जरूरी विवरण दें।
प्लेटफॉर्म शिकायत का छोटा प्रारूप
विषय: बिना सहमति निजी/मॉर्फ सामग्री का तत्काल removal request
मैं इस सामग्री में दिखाई गई/प्रतिरूपित व्यक्ति हूँ [या अधिकृत प्रतिनिधि हूँ]। सामग्री मेरी सहमति के बिना [पोस्ट/प्रसारित] की गई है और पैसे की धमकी से जुड़ी है।
URL/message reference: ___
Sender/account: ___ | तारीख/समय: ___
कृपया लागू Rule 3(2)(b) के अनुसार सामग्री हटाने/उसका access बंद करने, संबंधित रिकॉर्ड सुरक्षित रखने और शिकायत नंबर देने पर कार्रवाई करें। मैं आवश्यक सत्यापन आधिकारिक सुरक्षित माध्यम से दे सकता/सकती हूँ।
साइबर शिकायत, 1930 और पुलिस: सही रास्ता चुनें
National Cyber Crime Reporting Portal पर घटना के अनुसार उपयुक्त category में शिकायत दें। तारीखवार धमकी, app/lender की उपलब्ध पहचान, नंबर, भुगतान माँग और सबूत बताएँ; acknowledgment संभालें। Anonymous विकल्प हर loan-app मामले के लिए नहीं है। पोर्टल की वर्तमान categories और निर्देश देखें; अलग तरह के अपराधों के लिए अलग reporting options हैं।
ऑनलाइन वित्तीय धोखाधड़ी में पैसा चला गया है तो बैंक/भुगतान सेवा को तुरंत सूचित करें और 1930 पर रिपोर्ट करें। यह वित्तीय fraud की reporting है; 1930 पर कॉल से फोटो भेजना निश्चित रूप से रुक जाएगा, ऐसा दावा सही नहीं। हिंसा, घर आने की धमकी या तत्काल सुरक्षा खतरा हो तो 112 या नजदीकी पुलिस से मदद लें। ऑनलाइन acknowledgment अपने-आप FIR दर्ज होने का प्रमाण नहीं है।
पुलिस/साइबर शिकायत में तथ्य लिखने का प्रारूप
मैं [नाम] हूँ। [तारीख] को [ऐप/लेंडर, जितनी जानकारी है] से संबंधित संपर्क हुआ। [रकम] खाते में आई/मैंने भुगतान किया [जो सच हो]। [नंबर/प्रोफाइल] ने [तारीख/समय] पर ₹___ माँगे और मेरी निजी/मॉर्फ फोटो [किसे] भेजने की धमकी दी/भेजी।
संलग्न: धमकी का रिकॉर्ड, नंबर/URL, UPI/UTR, उपलब्ध loan documents और घटनाक्रम।
कृपया धमकी, जबरन पैसे की माँग और बिना सहमति डेटा/तस्वीर के दुरुपयोग की जाँच करें, आवश्यक सुरक्षा तथा संबंधित डिजिटल रिकॉर्ड के संरक्षण के लिए कार्रवाई करें। मेरे निजी विवरण और तस्वीरों को कानून के अनुसार सावधानी से संभाला जाए।
पहले की शिकायत संख्या, यदि हो: ___ | संपर्क: ___
ब्लैकमेल की रकम और वैध लोन भुगतान में फर्क
“पैसा दो तो फोटो delete” के बदले अतिरिक्त रकम न भेजें। पैसे देने से डेटा वास्तव में मिटा, इसका भरोसेमंद प्रमाण नहीं मिलता और नई माँग आ सकती है। लेकिन सभी loan apps को एक जैसा मानकर वास्तविक बकाया रोक देने की सलाह भी गलत होगी। lender की पहचान, agreement और statement जाँचें; वैध भुगतान केवल verified official channel से करें और रसीद रखें।
असली lender बैंक/NBFC है तो उसकी वेबसाइट से grievance officer की जानकारी लें। धमकी के सबूत, loan account और collector की पहचान भेजकर harassment बंद करवाने, सही outstanding statement और सुरक्षित repayment channel की लिखित पुष्टि माँगें। केवल धमकी देने वाले के भेजे नए UPI QR पर भुगतान न करें। lender अज्ञात/अवैध लगता है तो पुलिस और उपयुक्त शिकायत प्रक्रिया से मार्गदर्शन लें।
RBI के recovery-agent निर्देश regulated lenders और उनके agents को धमकी, सार्वजनिक अपमान और परिवार/दोस्तों की निजता में दखल जैसे व्यवहार से रोकते हैं। बैंक/NBFC को शिकायत और लागू RBI grievance प्रक्रिया उपयोगी हो सकती है; आपराधिक धमकी पर पुलिस/प्लेटफॉर्म कार्रवाई समानांतर जरूरी हो सकती है। सिर्फ RBI का नाम लिख देने से अज्ञात अपराधी अगले दस मिनट में रुक जाएगा, ऐसा वादा न करें।
Advice
पूरा काम अकेले करने के बजाय बाँटें: एक व्यक्ति आपके साथ रहे, दूसरा शिकायत के दस्तावेज व्यवस्थित करे। परिवार पीड़ित को डाँटने या फोटो की सत्यता पर बहस करने के बजाय आगे प्रसार रोकने और सुरक्षा में मदद करे। बहुत घबराहट हो तो फोन कुछ समय भरोसेमंद व्यक्ति को संभालने दें; भोजन, नींद और नियमित देखभाल न छोड़ें। त्वरित खतरे में emergency सहायता लें।
संबंधित गाइड: रिकवरी एजेंट की प्रताड़ना और शिकायत, फर्जी लोन ऐप से बचाव और वीडियो कॉल ब्लैकमेल से बचाव।
FAQ: लोन ऐप फोटो ब्लैकमेल
क्या ऐप delete करने से फोटो मिट जाएगी?
फोन से ऐप हटना उसके पास पहले से मौजूद डेटा को नहीं मिटाता। permissions, security, reporting और takedown requests अलग कदम हैं।
क्या पैसे देने से धमकी बंद होगी?
इसकी गारंटी नहीं। फोटो मिटाने के बदले ब्लैकमेल भुगतान से बचें; वास्तविक वैध loan repayment को अलग verified प्रक्रिया से संभालें।
अगर फोटो असली है तो क्या शिकायत कर सकते हैं?
हाँ। निजी तस्वीर होने से बिना सहमति प्रसार और धमकी सही नहीं हो जाते। घटना सच लिखें; उसे झूठा “मॉर्फ” न बताएँ।
क्या सभी contacts को संदेश भेजना जरूरी है?
नहीं। पहले भरोसेमंद और प्रभावित लोगों को बताएँ; व्यापक संदेश जरूरत के अनुसार दें। व्यक्तिगत जानकारी कम रखें।
अगर पहले भुगतान कर दिया तो क्या करें?
खुद को दोष न दें। UTR, रसीद और धमकी सुरक्षित करें; fraud payment हो तो बैंक और 1930 को तुरंत बताएँ। आगे और पैसे भेजकर डेटा मिटने का भरोसा न करें।
डिस्क्लेमर: यह भारत के लिए सामान्य सुरक्षा और कानूनी जानकारी है। कार्रवाई घटना, lender और jurisdiction पर निर्भर है। तथ्य-जाँच: 13 अक्टूबर 2026। कोई संदेश, शिकायत या भुगतान सभी copies मिटने अथवा तुरंत धमकी रुकने की गारंटी नहीं देता।
स्रोत और आधिकारिक लिंक
- National Cyber Crime Reporting Portal — FAQ
- Emergency Response Support System — 112
- MeitY — updated IT Rules, Rule 3(2)(b)
- RBI — Recovery Agents responsibilities
- RBI — current Ombudsman FAQs