संदिग्ध App हटा दी—अब क्या जाँचना बाकी है?
आपने अजीब APK वाली ऐप uninstall कर दी और icon भी गायब है। राहत होना स्वाभाविक है। लेकिन अगला सवाल है: क्या ऐप हटने के साथ उसके सारे असर भी खत्म हो गए? इसका सीधा जवाब है कि uninstall एक जरूरी कार्रवाई हो सकती है, पूरे फोन और accounts की सुरक्षा का प्रमाण नहीं।
इसे दो अलग काम समझें: डिवाइस पर बची संदिग्ध गतिविधि जाँचना और पहले expose हुए accounts/data का असर संभालना। ऐप के चलने के दौरान कोई जानकारी बाहर गई या कोई session बन गया हो, तो uninstall उसे अपने आप वापस नहीं लेता। दूसरी ओर, हर सामान्य battery drain या slow phone को छिपे virus का सबूत मानना भी गलत है।
बैंक लेनदेन और तत्काल नुकसान पहले देखें
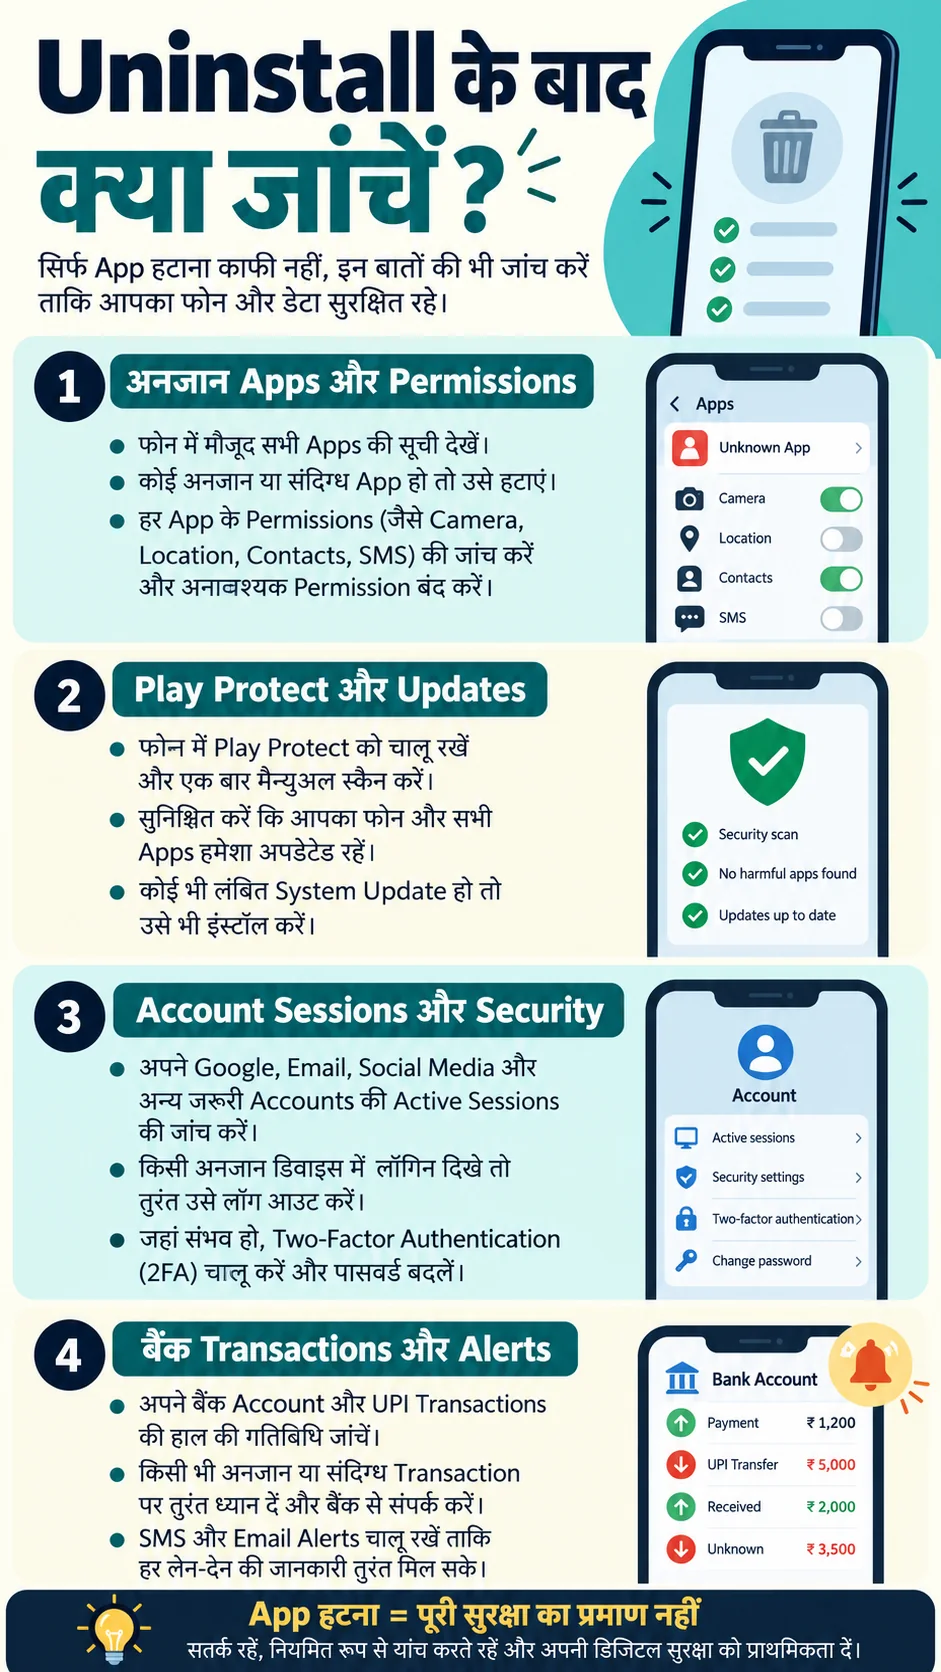
Bank/UPI/card में अनधिकृत transaction दिख रहा है तो अपनी cleanup checklist पूरी होने तक न रुकें। भरोसेमंद अलग डिवाइस से बैंक के आधिकारिक fraud माध्यम को बताएं, 1930 पर संपर्क करें और NCRP पर रिपोर्ट दें। ऐप हटा देने से आर्थिक शिकायत की जरूरत खत्म नहीं होती। Reference और transaction details निजी रखें।
एक SMS देखकर ही नतीजा न निकालें; बैंक के वास्तविक records आधिकारिक माध्यम से जाँचें। लेकिन स्पष्ट अनधिकृत debit मिले तो तेजी से कार्रवाई करें। Bank से जरूरत के मुताबिक account/card/UPI protection पर निर्देश लें। इस लेख से chargeback, compensation या वापसी का निश्चित अधिकार तय नहीं होता।
Launcher icon नहीं, पूरी Apps सूची देखें
Settings → Apps/See all apps में देखें कि वही ऐप सच में हट गई है। हाल में आई दूसरी अनजान ऐप भी पहचानें। कुछ malicious campaigns अतिरिक्त payload ला सकते हैं; इसका अर्थ यह नहीं कि आपके फोन में ऐसा जरूर हुआ। सूची की समीक्षा करें, अनुमान से हर unfamiliar system component न हटाएं।
यदि ऐप फिर आती है, uninstall रुकता है या icon गायब होते हुए App info मौजूद है, तो आगे सहायता की जरूरत हो सकती है। निर्माता की आधिकारिक support लें। फोन work-managed है या accessibility की वैध जरूरत है तो संबंधित administrator/सहायक से समझकर बदलाव करें। ऐप का नाम, install timeline और व्यवहार पहचान में मदद करते हैं, अंतिम forensic प्रमाण नहीं।
सामान्य permissions और special access अलग हैं
Camera, Contacts, Location और SMS जैसी permissions Apps की permission settings में दिख सकती हैं। Accessibility, Notification access, Device admin और Install unknown apps अलग menu में हो सकते हैं। एक स्क्रीन में सब permissions न दिखें तो यह मानकर न चलें कि सभी sensitive access बंद हैं।
खास फर्क याद रखें: ऐप को notifications भेजने देना और उसे दूसरे notifications पढ़ने का access देना समान नहीं। Settings के नाम और जगह manufacturer/Android version पर निर्भर हैं। अनजान ऐप के लिए restricted settings की सुरक्षा हटाकर extra access न दें। केवल पहचाने हुए संदिग्ध access हटाएं; वैध screen reader जैसी सहायता को बिना कारण न बिगाड़ें।
Accounts, sessions और recovery details की समीक्षा
डिवाइस cleanup और account recovery अलग प्रक्रियाएँ हैं। Password/OTP दिया, अनजान sign-in दिखा या खुद न भेजे संदेश मिले हों तो भरोसेमंद साफ डिवाइस से affected service की recovery खोलें। Exposed credentials बदलें और devices/sessions, recovery phone/email तथा उपलब्ध two-step protection देखें।
सबसे पहले उन accounts पर ध्यान दें जिनके compromise के संकेत हैं या credentials expose हुए। Recovery करने के लिए scam message के link का इस्तेमाल न करें। Email पर अपना access सुरक्षित रखना दूसरे accounts की recovery में भी काम आता है। WhatsApp PIN/account recovery को जरूरत हो तो अलग पढ़ें।
Play Protect का clean result कैसे समझें?
Play Store profile → Play Protect से scan चलाना और Android/security updates देखना उपयोगी कदम हैं। लेकिन “कोई harmful app नहीं मिली” को हर तरह के खतरे के खत्म होने की गारंटी न बनाएं। यह scan उस समय उपलब्ध detection और installed apps की जानकारी देता है; पहले हुए account access का हिसाब अलग है।
Google के Improve harmful app detection में unknown apps Google को भेजी जा सकती हैं। उसके विकल्प की जानकारी समझें। हमारा APK wizard कोई scanner नहीं और उसमें फाइल upload नहीं होती; केवल जवाबों से कार्रवाई क्रम बनता है। Clean scan दिखने के बाद भी bank records और unusual account activity पर ध्यान रखें।
Factory reset कब सोचें और कौन-सा रिकॉर्ड रखें?
लगातार संदिग्ध activity, फिर आती ऐप या हटाने में कठिनाई हो तो manufacturer support/योग्य technician से आगे cleanup तय करें। Safe mode कुछ downloaded-app समस्याएँ अलग करने में मदद कर सकता है; वह malware-free प्रमाण नहीं। किसी एक battery या pop-up symptom से पूरी diagnosis न करें।
Factory reset डेटा और सबूत मिटा सकता है। पहले सक्रिय fraud की reporting, जरूरी incident records और account recovery पर विचार करें। Google account/lock credentials समझें और निर्माता का तरीका अपनाएं। Reset के बाद पुराने अनजान APK फिर install करना समस्या दोहरा सकता है। बैंक और online accounts के पहले compromise को reset अपने आप ठीक नहीं करता।
Original scam संदेश, sender, समय और financial reference सुरक्षित हों तो रखें। Public शिकायत/फोरम में निजी दस्तावेज खुले न डालें। नए “recovery expert” को remote control, payment या OTP देने से पहले सत्यापन करें; panic में दूसरे scam का शिकार होना भी जोखिम है।
अक्सर पूछे जाने वाले सवाल
Uninstall से app की permissions भी खत्म नहीं होतीं? सामान्यतः हटाई ऐप का अपना installed access हटता है। लेकिन दूसरी ऐप, पहले निकला डेटा और पहले बना account session अलग सवाल हैं। इसलिए आगे की review जरूरी हो सकती है।
क्या बची APK file अपने आप चलती है? Downloaded installation file और installed app अलग हैं। बची file को दोबारा install/open न करें; केवल file दिखाई देना malware running होने का प्रमाण नहीं। यदि install स्थिति अनिश्चित हो तो Apps में जाँचें।
मेरी battery जल्दी खत्म होती है—virus है? अकेला यह symptom diagnosis नहीं। Updates, खराब signal, सामान्य apps और battery aging भी कारण हो सकते हैं। कई तथ्य मिलाकर देखें और लगातार समस्या हो तो support लें।
क्या सभी passwords बदलना जरूरी है? Prioritise affected/exposed accounts और उनकी recovery। Password उसी संदिग्ध फोन पर बदलना अच्छा कदम नहीं हो सकता; साफ भरोसेमंद डिवाइस लें और session/recovery settings भी देखें।
टूल मुझे 100% safe बताएगा? नहीं। वह आपके बताए तथ्यों से checklist बनाता है। Tick किए कदम काम याद रखने के लिए हैं; infection या exposure साबित/खारिज नहीं करते।
अपने जवाबों से APK कार्रवाई सूची बनाएं
इस विषय की अगली विस्तृत गाइड पढ़ें
सामान्य जानकारी; व्यक्तिगत device examination का विकल्प नहीं। अनधिकृत नुकसान तुरंत आधिकारिक माध्यम से रिपोर्ट करें।
आधिकारिक स्रोत / Official sources
- Google: remove unsafe software on Android
- Google: Android app permissions
- Google: restricted settings
- Google: Play Protect
- Google: compromised-account recovery
- Google: Android safe mode
- Google: factory reset
- National Cyber Crime Reporting Portal
- PIB: cyber fraud reporting guidance (8 September 2026)